가짜 로그인 페이지 구별법 — 주소창 한 줄 읽는 법
가짜 로그인 페이지는 화면이 아니라 주소창에서 구별합니다. 로고, 글꼴, 탭 배치까지 진짜와 똑같이 베낄 수 있지만 주소는 베낄 수 없기 때문입니다. 2026년 9월 23일 큰길브리지 운영자에게 온 'FedEx 전자세금계산서' 메일의 첨부를 열자 네이버 로그인 화면이 떴는데, 주소창은 naver.com 이 아니었습니다. 홈페이지를 만드는 회사로서 사장님들께 꼭 알려 드리고 싶은 '주소 읽는 법'을 정리했습니다.
- 로그인 화면은 주소창의 도메인으로 판단합니다. 로고와 디자인은 얼마든지 복사됩니다.
- 도메인은 오른쪽 끝에서 왼쪽으로 읽습니다. naver.com 뒤에 다른 말이 더 붙어 있으면 네이버가 아닙니다.
- 메일은 표시 이름이 아니라 @ 뒤 주소를 봅니다. 이름은 누구나 'FedEx KR' 로 적을 수 있습니다.
- HTML 첨부파일은 문서가 아니라 웹페이지입니다. 비밀번호를 요구하면 닫습니다.
- 사장님 계정은 2단계 인증을 켜고, 가게 홈페이지에는 공식 연락처를 분명히 적어 둡니다.
1똑같은 화면, 다른 주소
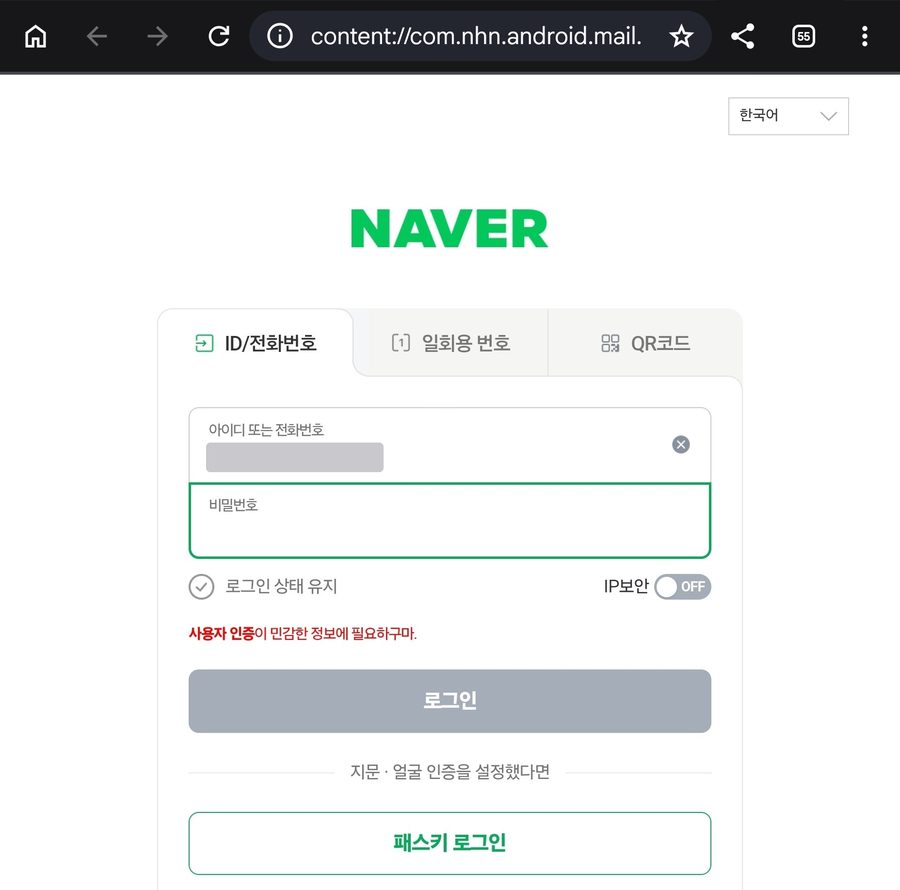
NAVER 로고, ID/전화번호 · 일회용 번호 · QR코드 탭, 로그인 상태 유지 버튼까지 그대로입니다. 아이디 칸에는 받은 사람 메일 주소가 이미 채워져 있습니다. 다른 점은 두 곳뿐입니다. 주소창이 content://com.nhn.android.mail 로 시작한다는 것, 그리고 빨간 글씨 '사용자 인증이 민감한 정보에 필요하구마.'의 어색한 말투입니다.
content:// 는 인터넷 주소가 아니라 휴대폰 안의 앱이 가진 파일을 가리키는 주소입니다. 즉 이 화면은 네이버 서버가 보낸 페이지가 아니라, 메일에 붙어 온 파일을 휴대폰이 그대로 띄운 것입니다. 여기에 비밀번호를 넣으면 파일 안에 적힌 다른 서버로 전송됩니다.
2도메인은 오른쪽 끝부터 읽습니다
주소에서 첫 번째 / 앞까지가 도메인입니다. 이 부분을 오른쪽 끝에서 왼쪽으로 읽으면 누구 사이트인지 보입니다. 끝이 naver.com 이면 네이버, 끝이 다른 이름이면 앞에 무엇이 붙어 있든 그 다른 곳의 사이트입니다.
| 주소창에 보이는 것 | 실제 주인 | 판단 |
|---|---|---|
| nid.naver.com/… | naver.com | 네이버 도메인 |
| naver.com.login-check.xyz/… | login-check.xyz | 네이버 아님 — 끝이 다르다 |
| naver-security.com/… | naver-security.com | 네이버 아님 — 비슷한 이름일 뿐 |
| content://… 또는 file://… | 휴대폰 안의 파일 | 인터넷 사이트가 아님 — 로그인하지 않는다 |
| http:// 로 시작하고 자물쇠 표시 없음 | 알 수 없음 | 로그인 정보를 넣지 않는다 |
3메일 주소도 같은 방법으로
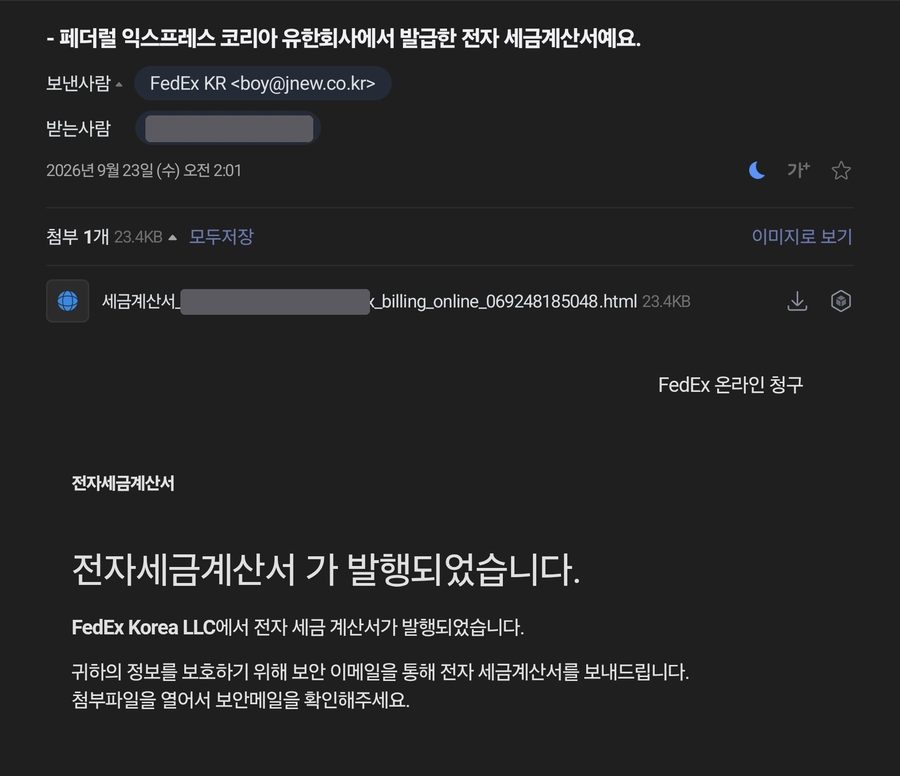
메일 앱은 보낸 사람의 '표시 이름'을 크게 보여 줍니다. 이 이름은 보내는 사람이 마음대로 적는 칸이라 FedEx KR 이든 국세청이든 쓸 수 있습니다. 믿을 것은 꺾쇠 안의 실제 주소, 그중에서도 @ 뒤 도메인입니다. 이번 메일은 이름은 택배사, 도메인은 전혀 관계없는 회사였습니다.
첨부파일 이름도 단서입니다. '세금계산서_(받는 사람 메일 주소)_fedex_billing_online_(숫자).html' 처럼 받는 사람마다 주소를 끼워 넣은 이름은 대량 발송 프로그램이 만든 흔적입니다.
4HTML 첨부파일은 왜 위험한가
PDF · 사진 · 한글 파일은 내용을 보여 주는 문서입니다. HTML 은 홈페이지를 만드는 언어로 쓴 웹페이지 한 장입니다. 입력 칸을 만들 수 있고, 입력한 값을 다른 서버로 보낼 수 있습니다. 세금계산서 · 청구서가 HTML 첨부로 오고 열었더니 로그인을 요구한다면, 그건 문서가 아니라 입력 양식입니다.
- 청구서 · 세금계산서 · 택배 안내가 HTML 첨부로 오면 먼저 의심합니다.
- 열었는데 로그인 화면이 뜨면 아무것도 입력하지 않고 닫습니다.
- 확인이 필요하면 해당 회사 앱이나 직접 입력한 주소로 들어갑니다. 사업자 세금계산서는 국세청 홈택스에서 조회합니다.
5사장님 계정 지키기 체크리스트
| 할 일 | 왜 |
|---|---|
| 포털 · 메일 계정 2단계 인증 켜기 | 비밀번호가 새어도 새 기기 로그인을 한 번 더 막는다 |
| 메일 · 은행 · 쇼핑몰 비밀번호 다르게 | 한 곳이 털려도 다른 곳까지 번지지 않게 |
| 로그인은 앱이나 즐겨찾기로만 | 메일 속 링크로 들어가는 습관을 끊는다 |
| 홈페이지 · 도메인 관리 계정 따로 관리 | 가게 홈페이지 주소가 남에게 넘어가는 일을 막는다 |
| 비밀번호를 넣었다면 즉시 변경 후 로그인 기록 확인 | 모르는 기기 접속을 끊는다 |
6우리 가게 이름이 사칭될 때를 대비하려면
사칭 메일은 FedEx 같은 큰 회사만 당하는 일이 아닙니다. 손님이 '이 문자가 진짜 그 가게에서 온 건가?' 하고 검색했을 때 공식 홈페이지가 나오고, 거기에 공식 연락처와 '저희는 문자로 결제 링크를 보내지 않습니다' 같은 안내가 있으면 손님이 스스로 걸러 낼 수 있습니다.
우리 가게 홈페이지가 검색에 제대로 나오는지 궁금하시면 무료 SEO 점검으로 확인해 보세요. 공식 연락처 · 안내문을 담은 홈페이지가 필요하면 제작 문의를 남겨 주시면 됩니다.
자주 묻는 질문
화면에 자물쇠 표시가 있으면 안전한가요?
자물쇠는 연결이 암호화됐다는 뜻이지 사이트 주인이 믿을 만하다는 뜻은 아닙니다. 가짜 사이트도 자물쇠를 달 수 있으니 도메인을 오른쪽 끝부터 읽어 확인합니다.
PC 에서는 어떻게 보이나요?
PC 에서 HTML 첨부를 내려받아 열면 주소창이 file:// 로 시작하는 경우가 많습니다. 휴대폰의 content:// 와 같은 뜻으로, 인터넷 사이트가 아니라 내 컴퓨터 안의 파일입니다.
피싱 메일은 어디에 신고하나요?
118(한국인터넷진흥원)에 상담 · 신고할 수 있고, 스미싱 · 금융사기는 경찰청 전기통신금융사기 통합신고대응센터 누리집이나 112 로 신고합니다.